

Projektowanie złożonych systemów wymaga usystematyzowanego podejścia do zachowań. Jednym z najpotężniejszych narzędzi dostępnych do tego celu jest diagram automatu stanów. Często nazywany po prostu diagramem stanów, ten język wizualny pomaga inżynierom mapować zachowanie systemu w różnych warunkach. Bez jasnej mapy logika może się splątać, prowadząc do błędów trudnych do zlokalizowania. Zrozumienie podstawowych komponentów i wzorców pozwala przekształcić chaotyczne wymagania w niezawodną, przewidywalną architekturę.
Ten przewodnik omawia podstawowe mechaniki modelowania stanów. Rozłożymy na czynniki pierwsze anatomię diagramu, przeanalizujemy zaawansowane wzorce i omówimy najlepsze praktyki utrzymania jasności przez cały cykl życia rozwoju. Niezależnie od tego, czy projektujesz przepływ interfejsu użytkownika, czy handler protokołu backendowego, solidne zrozumienie przejść stanów jest niezbędne.
Zrozumienie podstawowych komponentów 🧩
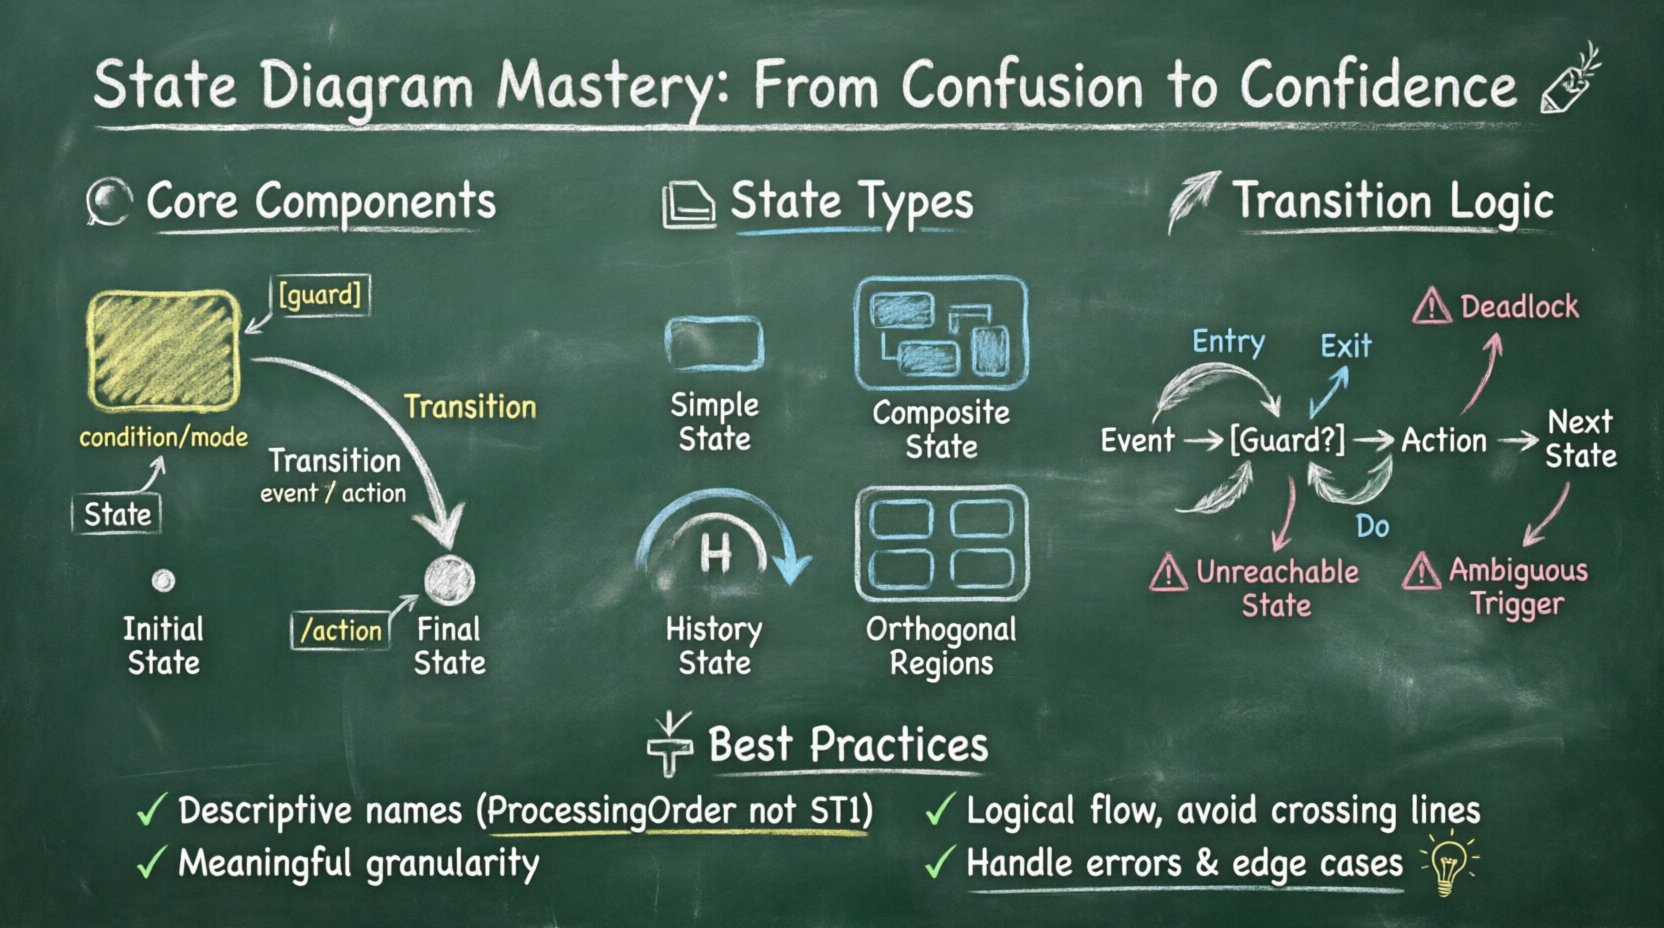
Diagram stanów przedstawia dynamiczne zachowanie klasy lub systemu. Skupia się na sekwencji stanów, przez które przechodzi obiekt w odpowiedzi na zdarzenia. Aby zbudować dokładny model, należy najpierw zrozumieć elementy składowe. Każdy element pełni określoną rolę w definiowaniu cyklu życia obiektu.
1. Stany
Stan reprezentuje warunek lub sytuację w życiu obiektu, w której spełnia on pewne warunki, wykonuje pewną aktywność lub oczekuje na zdarzenie. Wizualnie są one zazwyczaj przedstawiane jako zaokrąglone prostokąty. Stany nie są tylko miejscami na mapie; implikują one konkretne zachowania lub warunki danych.
- Stan prosty:Stan, który nie posiada stanów podrzędnych. Jest atomowy i nie może być dalej podzielony.
- Stan złożony:Stan zawierający inne stany podrzędne. Pozwala to na zarządzanie hierarchią i złożonością.
- Stan początkowy:Punkt startowy diagramu. Zazwyczaj przedstawiany jest jako pełne koło.
- Stan końcowy:Punkt zakończenia cyklu życia. Przedstawiany jest jako koło z podwójną ramką.
2. Przejścia
Przejścia definiują, jak system przemieszcza się z jednego stanu do drugiego. Są to strzałki łączące stany. Przejście jest wyzwalane przez zdarzenie. Bez przejścia system pozostaje statyczny. Przejścia zapewniają, że system reaguje na zmiany w swoim otoczeniu.
3. Zdarzenia
Zdarzenie to coś, co dzieje się w konkretnym momencie czasu. Wywołuje ono przejście. Zdarzenia mogą być sygnałami, wiadomościami lub zdarzeniami czasowymi. Na diagramie zdarzenia są wymieniane w pobliżu strzałki przejścia.
4. Warunki (Guardy) i Akcje
Nie wszystkie przejścia są dostępne w każdym momencie. Warunki (guardy) to warunki, które muszą być spełnione, aby przejście mogło nastąpić. Akcje to czynności wykonywane, gdy następuje przejście lub podczas wchodzenia/wychodzenia ze stanu.
| Komponent | Funkcja | Reprezentacja wizualna |
|---|---|---|
| Stan | Definiuje warunek lub tryb | Zaokrąglony prostokąt |
| Przejście | Łączy stany; definiuje ruch | Strzałka z etykietą |
| Zdarzenie | Wyzwalacz przejścia | Tekst na strzałce |
| Warunek | Warunek wymagany do kontynuacji | Tekst w nawiasach kwadratowych [ ] |
| Akcja | Czynność wykonywana podczas przejścia | Tekst po ukośniku / |
Głębokie zanurzenie w typach stanów 🏗️
Wraz ze wzrostem systemów proste stany często są niewystarczające. Potrzebujesz mechanizmów do obsługi złożoności bez zaśmiecania diagramu. Zrozumienie różnych typów stanów jest kluczowe dla projektowania skalowalnego.
Stany złożone
Stan złożony zawiera hierarchię stanów podrzędnych. Jest to podobne do folderu zawierającego pliki. Wewnątrz stanu złożonego można mieć wiele stanów równoległych lub sekwencyjnych. To redukuje hałas wizualny, grupując powiązane zachowania razem.
- Dekompozycja: Podział dużego stanu na mniejsze, zarządzalne fragmenty.
- Kontekst: Stan nadrzędny dostarcza kontekstu dla stanów podrzędnych.
- Wejście/Wyjście: Akcje mogą być definiowane na poziomie złożonym, stosując się do wszystkich stanów podrzędnych.
Regiony ortogonalne
n
Czasami system musi śledzić wiele niezależnych zachowań jednocześnie. Na przykład urządzenie może się ładować, jednocześnie wyświetlając czas. Regiony ortogonalne pozwalają zdefiniować równoległe maszyny stanów wewnątrz jednego stanu złożonego. System musi znajdować się w jednym stanie z Regionu A i jednym stanie z Regionu B jednocześnie.
Stany historyczne
Gdy stan złożony jest opuszczony i później ponownie wejściowy, system często musi pamiętać, gdzie przestał. Stan historyczny pozwala systemowi wrócić do ostatniego aktywnego stanu podrzędnego zamiast restartować od stanu początkowego podrzędnego. Jest to oznaczane symbolem strzałki w kształcie półkola.
- Głęboka historia: Powraca do ostatniego aktywnego stanu w całej hierarchii.
- Płytkie historia: Powraca do ostatniego aktywnego stanu podrzędnego na poziomie najwyższym.
Przejścia i obsługa zdarzeń 🔄
Logika systemu żyje w przejściach. Słabo zdefiniowane przejście może prowadzić do stanów zablokowania lub stanów niedostępnych. Kluczowe jest zdefiniowanie jasnych wyzwalaczy i wyników.
Warunki wyzwalania
Każda przejście wymaga wyzwalacza. Jest to zdarzenie inicjujące ruch. W kontekście oprogramowania może to być kliknięcie użytkownika, odpowiedź sieci lub upływ czasu zegara. Upewnij się, że wyzwalacze są wystarczająco unikalne, aby uniknąć niejednoznaczności.
Klauzule strażnicze
Strażnice dodają logikę do przejść. Działają jak filtry. Jeśli warunek strażniczy zostanie oceniony jako fałszywy, przejście jest ignorowane, nawet jeśli zdarzenie wystąpi. Jest to kluczowe dla zapobiegania nieprawidłowym zmianom stanu.
Przykład: Stan logowania może mieć przejście do stanu pulpitu. Jednak warunek strażniczy może sprawdzić, czy hasło jest poprawne, zanim pozwoli na wykonanie ruchu.
Akcje efektu
Co dzieje się podczas ruchu? Akcje to skutki uboczne przejścia. Mogą być:
- Akcja wejścia:Wykonuje się natychmiast po wejściu do stanu.
- Akcja wyjścia:Wykonuje się natychmiast po opuszczeniu stanu.
- Akcja wykonywania:Działanie, które działa nieprzerwanie, dopóki system pozostaje w tym stanie.
Projektowanie pod kątem łatwości utrzymania 📝
Diagram to nie tylko jednorazowy artefakt. Rozwija się wraz ze zmianą wymagań. Aby diagramy pozostawały użyteczne w czasie, stosuj się do określonych zasad projektowania.
1. Konwencje nazewnictwa
Nazwy powinny być jasne i opisowe. Unikaj skrótów, które nie są standardem branżowym. Stan nazwany „
ST1” jest mylący w porównaniu do „
PrzetwarzanieZamówienia“. Używaj rzeczowników dla stanów i czasowników dla przejść, gdzie jest to odpowiednie.
2. Kontrola ziarnistości
Nie rób stanów zbyt ziarnistych. Jeśli stan reprezentuje pojedynczą linię kodu, prawdopodobnie jest zbyt mały. Dąż do stanów, które reprezentują znaczący fazę zachowania. Z drugiej strony, nie rób stanów zbyt ogólnych. Stan obejmujący całą logikę aplikacji jest bezużyteczny.
3. Unikaj logiki typu „spaghetti”
Przejścia powinny płynąć logicznie. Jeśli linie stale się przecinają, diagram jest trudny do odczytania. Używaj hierarchii do grupowania powiązanych przejść. Jeśli stan ma zbyt wiele przejść wychodzących, rozważ podzielenie go na podstany.
| Zasada | Dobra praktyka | Zła praktyka |
|---|---|---|
| Jasność | Stany są nazwane opisowo | Stanów są oznaczone kodami |
| Przepływ | Przejścia podążają logiczną ścieżką | Przejścia krzyżują się losowo |
| Kompletność | Wszystkie niezbędne zdarzenia są obsługiwane | Zdarzenia prowadzą do nieokreślonych stanów |
| Spójność | Na całym diagramie stosuje się standardową notację | Mieszanie różnych stylów diagramów |
Typowe pułapki i jak ich unikać ⚠️
Nawet doświadczeni projektanci popełniają błędy. Wczesne wykrywanie typowych błędów oszczędza znaczną ilość czasu podczas implementacji.
Zawieszenia (deadlocki)
Zawieszenie występuje, gdy system osiągnie stan, w którym żadne przejścia są niemożliwe, ale system nie znajduje się w stanie końcowym. Zazwyczaj dzieje się tak, gdy warunek przejścia (guard) nigdy nie jest spełniony. Zawsze sprawdzaj, czy każdy stan ma co najmniej jedną poprawną ścieżkę do stanu końcowego lub powrotu do poprawnej pętli.
Niedostępne stany
Jeśli stanu nie można osiągnąć ze stanu początkowego, nie pełni on żadnej funkcji. Zdarza się to często przy tworzeniu nowych stanów bez aktualizacji przejść wejściowych. Wykonaj analizę osiągalności, aby upewnić się, że każdy stan jest dostępny.
Niejednoznaczne przejścia
Jeśli dwa przejścia są wyzwalane tym samym zdarzeniem z tego samego stanu, system nie wie, które z nich wybrać. Użyj warunków (guard), aby je rozróżnić. Jeśli warunki nie wystarczą, upewnij się, że zdarzenia są różne.
Ignorowanie obsługi błędów
Systemy zawodzą. Diagram stanów powinien uwzględniać tryby awarii. Zdefiniuj stany dla odzyskiwania błędów lub scenariuszy przekroczenia czasu. Nie zakładaj, że wszystko przebiegnie gładko.
Zaawansowane wzorce dla złożonych systemów 🚀
Wraz ze wzrostem złożoności standardowe diagramy mogą stać się nieporęczne. Zaawansowane wzorce pomagają zarządzać taką skalą.
Hierarchia stanów
Użyj hierarchii, aby zredukować duplikację. Jeśli wiele stanów wymaga tej samej akcji wejściowej, zdefiniuj akcję na poziomie nadrzędnego stanu złożonego. Zapewnia to spójność i zmniejsza nakład pracy na utrzymanie.
Bąbelkowanie zdarzeń
W hierarchicznej maszynie stanów, jeśli stan nie obsługuje zdarzenia, zdarzenie może „bąbelkować” w górę do stanu nadrzędnego. Pozwala to na udostępnienie zachowania bez powtarzania kodu lub definicji. Jest to potężny sposób na zarządzanie wspólną logiką w różnych częściach systemu.”
Równoległość
Niektóre systemy działają w wielu trybach jednocześnie. Obszory ortogonalne pozwalają modelować te niezależne procesy w ramach jednego diagramu stanów. Na przykład odtwarzacz multimedialny może znajdować się w stanieOdtwarzania w jednym obszarze i w stanieBuforowanie stanu w innym.
Rozważania dotyczące implementacji 💻
Gdy diagram zostanie ukończony, następnym krokiem jest implementacja. Choć ten przewodnik nie omawia konkretnych narzędzi, zasady mapowania diagramów na kod pozostają stałe.
Generowanie kodu
Niektóre środowiska pozwalają na automatyczne generowanie kodu na podstawie diagramów stanów. Zmniejsza to liczbę błędów manualnych i zapewnia zgodność kodu z projektem. Jednakże wygenerowany kod może być nadmiernie rozbudowany. Przeglądaj wynik, aby upewnić się, że spełnia wymagania wydajnościowe.
Implementacja ręczna
Podczas kodowania ręcznego przypisz każdy stan do klasy lub wyliczenia (enum). Przejścia staną się metodami lub instrukcjami switch. Upewnij się, że konwencje nazewnictwa są zgodne z diagramem, aby ułatwić debugowanie.
Zgodność dokumentacji
Diagram jest formą dokumentacji. Jeśli kod ulega zmianom, diagram musi zostać zaktualizowany. Przestarzałe diagramy są gorsze niż brak diagramów, ponieważ wprowadzają programistów w błąd. Traktuj diagram jako dokumentację żywą.
Testowanie maszyny stanów 🧪
Testowanie maszyn stanów wymaga innego podejścia niż testowanie standardowych funkcji. Należy zweryfikować sekwencję stanów, a nie tylko wynik działania funkcji.
- Testowanie ścieżek:Upewnij się, że każdą ścieżkę przejścia można przebyć.
- Pokrycie stanami:Upewnij się, że każdy stan zostanie wejściowy przynajmniej raz.
- Przypadki brzegowe:Testuj przejścia strzeżone przez złożone warunki.
- Odzyskiwanie:Testuj, jak system odzyskuje się po stanach niewłaściwych lub błędach.
Podsumowanie dotyczące modelowania 🏁
Budowanie niezawodnego systemu zaczyna się od jasnego zrozumienia jego zachowania. Diagramy stanów zapewniają tę jasność. Zmuszają one do przemyślenia każdego możliwego warunku i reakcji przed napisaniem kodu. Unikając typowych pułapek i przestrzegając najlepszych praktyk, tworzysz modele, które są odporne i łatwe w utrzymaniu.
Droga od niepewności do pewności przychodzi z praktyką. Zacznij od prostych diagramów i stopniowo wprowadzaj złożoność, gdy jest to konieczne. Pamiętaj, że celem nie jest tylko narysowanie obrazka, ale skuteczne przekazywanie logiki. Dzięki dobrze skonstruowanej maszynie stanów możesz zapewnić, że Twój system zachowuje się przewidywalnie, nawet w złożonych scenariuszach.