

设计复杂系统需要一种结构化的行为方法。为此,最强大的工具之一是状态机图。它通常简称为状态图,这种可视化语言帮助工程师描绘系统在不同条件下的行为方式。如果没有清晰的地图,逻辑可能会变得错综复杂,导致难以追踪的缺陷。通过理解基本组件和模式,你可以将混乱的需求转化为可靠且可预测的架构。
本指南深入探讨状态建模的核心机制。我们将解析状态图的结构,研究高级模式,并讨论在整个开发生命周期中保持清晰度的最佳实践。无论您是在设计用户界面流程还是后端协议处理器,扎实掌握状态转换都是至关重要的。
理解核心组件 🧩
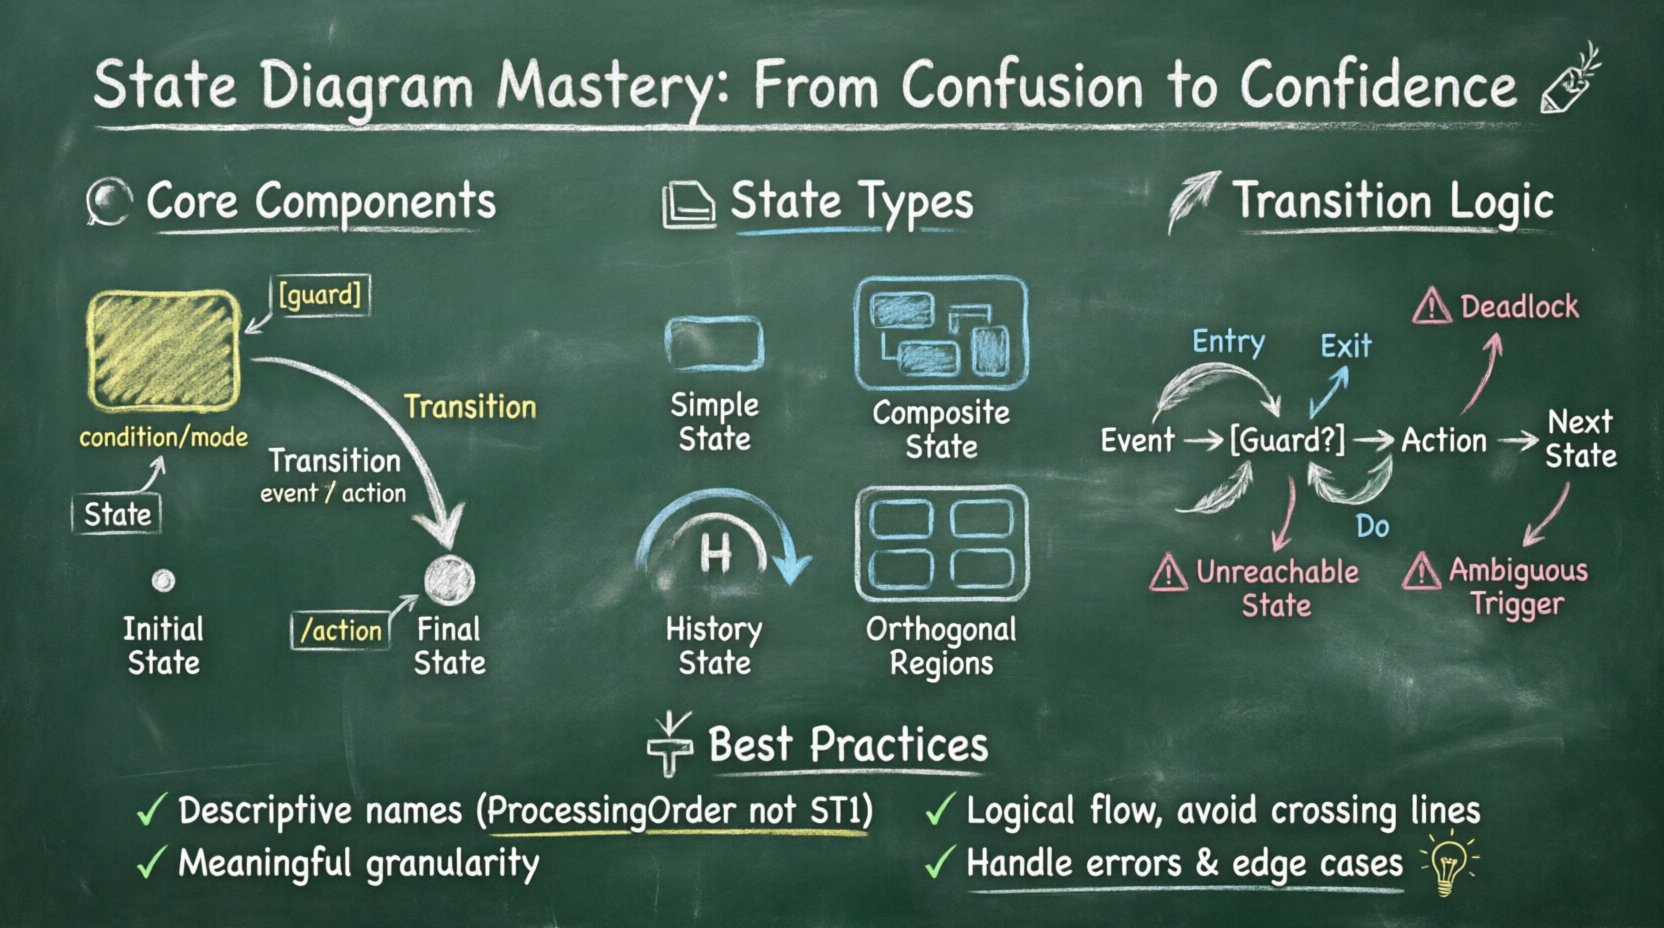
状态图表示类或系统的动态行为。它专注于对象在响应事件时所经历的各个状态序列。要构建准确的模型,您首先必须理解这些基本构建块。每个元素在定义对象的生命周期中都发挥着特定作用。
1. 状态
状态表示对象生命周期中的某种条件或情境,在该情境下,对象满足某些条件、执行某些活动或等待某些事件。在视觉上,它们通常表示为圆角矩形。状态不仅仅是占位符;它们暗示了特定的行为或数据条件。
- 简单状态: 一个不包含子状态的状态。它是原子的,无法进一步分解。
- 复合状态: 一个包含其他子状态的状态。这允许实现层次结构和复杂性管理。
- 初始状态: 图的起点。通常用一个实心圆表示。
- 终止状态: 生命周期的终止点。它显示为双边框圆圈。
2. 转换
转换定义了系统如何从一个状态移动到另一个状态。它们是连接状态的箭头。转换由事件触发。如果没有转换,系统将保持静态。转换确保系统能够对其环境的变化做出反应。
3. 事件
事件是在特定时间点发生的事情。它触发转换。事件可以是信号、消息或基于时间的发生。在图中,事件列在转换箭头附近。
4. 守卫与动作
并非所有转换在任何时候都可用。守卫是转换发生所必须为真的条件。动作是在转换发生时,或进入/退出状态时执行的活动。
| 组件 | 功能 | 视觉表示 |
|---|---|---|
| 状态 | 定义条件或模式 | 圆角矩形 |
| 转换 | 连接状态;定义移动 | 带标签的箭头 |
| 事件 | 转换的触发条件 | 箭头上的文本 |
| 守卫条件 | 继续执行所需的条件 | 括号 [ ] 中的文本 |
| 动作 | 转换期间执行的活动 | 斜杠 / 后的文本 |
深入理解状态类型 🏗️
随着系统的发展,简单的状态往往已不足够。您需要机制来处理复杂性,同时避免使图表变得杂乱。理解不同类型的状态对于可扩展设计至关重要。
复合状态
复合状态包含一个子状态层次结构。这类似于包含文件的文件夹。在复合状态内部,您可以拥有多个并行状态或顺序状态。这通过将相关行为分组在一起来减少视觉干扰。
- 分解:将大型状态分解为更小、更易管理的部分。
- 上下文:父状态为子状态提供上下文。
- 进入/退出:动作可以在复合级别定义,并适用于所有子状态。
正交区域
n
有时,系统需要同时跟踪多个独立的行为。例如,设备可能在充电的同时显示时间。正交区域允许您在单个复合状态内定义并行状态机。系统必须同时处于区域 A 中的一个状态和区域 B 中的一个状态。
历史状态
当复合状态被退出并稍后重新进入时,系统通常需要记住它上次停在哪里。历史状态允许系统返回到最后一个活动的子状态,而不是从初始子状态重新开始。这用半圆形箭头符号表示。
- 深历史:返回整个层次结构中最后一个活动的状态。
- 浅历史:返回顶层的最后一个活动的子状态。
转换与事件处理 🔄
系统的逻辑存在于转换中。定义不当的转换可能导致死锁或不可达状态。明确定义触发条件和结果至关重要。
触发条件
每个转换都需要一个触发器。这是启动移动的事件。在软件上下文中,这可能是用户点击、网络响应或定时器过期。确保触发器足够独特,以避免歧义。
守卫子句
守卫为转换添加逻辑。它们充当过滤器。如果守卫条件评估为假,即使事件发生,转换也会被忽略。这对于防止无效的状态变更至关重要。
示例:登录状态可能有一个到仪表板状态的转换。然而,守卫条件可能会在允许移动之前检查密码是否正确。
效果动作
移动期间会发生什么?动作是转换的副作用。它们可以是:
- 进入动作:在进入状态时立即执行。
- 退出动作:在离开状态时立即执行。
- 执行动作:系统在状态中持续运行的活动。
为可维护性而设计 📝
图表不仅仅是一次性的产物。它随着需求的变化而演变。为了让图表长期保持有用,请遵循特定的设计原则。
1. 命名约定
名称应清晰且具有描述性。避免使用非行业标准的首字母缩写。命名为“ST1” 令人困惑,相比之下,“ProcessingOrder“。在适当的情况下,状态使用名词,转换使用动词。
2. 粒度控制
不要使状态过于细粒度。如果一个状态代表单行代码,它可能太小了。目标是代表有意义行为阶段的状态。相反,不要使状态过于宽泛。涵盖整个应用程序逻辑的状态是无用的。
3. 避免 spaghetti 逻辑
转换应逻辑流畅。如果线条不断交叉,图表将难以阅读。使用层次结构来分组相关转换。如果一个状态有太多出站转换,请考虑将其拆分为子状态。
| 原则 | 良好实践 | 不良实践 |
|---|---|---|
| 清晰度 | 状态以描述性方式命名 | 状态使用代码进行标记 |
| 流程 | 转换遵循逻辑路径 | 转换随机交叉 |
| 完整性 | 所有必要事件均已处理 | 事件导致未定义状态 |
| 一致性 | 全程使用标准符号 | 混用不同的图表样式 |
常见陷阱及避免方法 ⚠️
即使是经验丰富的设计师也会犯错。尽早识别常见错误可在实施阶段节省大量时间。
死锁
当系统进入一个无法进行任何转换但并非最终状态的状态时,就会发生死锁。这通常是由于转换守卫条件永远无法满足所致。务必验证每个状态至少有一条有效路径可到达最终状态或返回有效循环。
不可达状态
如果某个状态无法从初始状态到达,则该状态毫无用处。这通常发生在创建新状态但未更新进入转换时。请执行可达性分析,以确保每个状态均可访问。
歧义转换
如果两个转换由同一状态下的同一事件触发,系统将无法确定应执行哪一个。请使用守卫条件加以区分。如果守卫条件不足,请确保事件本身是互异的。
忽略错误处理
系统会发生故障。状态图应涵盖各种故障模式。为错误恢复或超时场景定义相应状态。切勿假设一切都会顺利进行。
复杂系统的高级模式 🚀
随着复杂度增加,标准图表可能变得难以管理。高级模式有助于应对这种规模。
状态层次结构
利用层次结构减少重复。如果多个状态需要相同的进入动作,请在父复合状态中定义该动作。这确保了 consistency 并降低了维护成本。
事件冒泡
在分层状态机中,如果某个状态未处理某事件,该事件可向上冒泡至父状态。这实现了行为共享,而无需重复代码或定义。这是一种在不同系统部分管理通用逻辑的强大方法。
并行性
某些系统可同时运行多种模式。正交区域允许您在单个状态图中建模这些独立进程。例如,媒体播放器可以在一个区域处于播放状态,同时在另一个区域处于缓冲状态在另一个中。
实现考量 💻
一旦图表完成,下一步就是实现。虽然本指南未涵盖具体工具,但将图表映射为代码的原则保持不变。
代码生成
某些环境允许从状态图自动生成代码。这减少了人为错误,并确保代码与设计一致。然而,生成的代码可能较为冗长。请审查输出结果,确保其满足性能要求。
手动实现
手动编码时,将每个状态映射为一个类或枚举。状态转换变为方法或 switch 语句。确保命名约定与图表一致,以便更易于调试。
文档对齐
图表是一种文档形式。如果代码发生变化,图表也必须更新。过时的图表比没有图表更糟糕,因为它们会误导开发人员。请将图表视为活文档。
测试状态机 🧪
测试状态机需要采用不同于测试标准函数的方法。您需要验证状态的序列,而不仅仅是函数的输出。
- 路径测试:验证每条转换路径均可遍历。
- 状态覆盖:确保每个状态至少被进入一次。
- 边界情况:测试由复杂条件保护的转换。
- 恢复:测试系统如何从无效状态或错误中恢复。
建模结论 🏁
构建可靠系统始于对其行为的清晰理解。状态图提供了这种清晰度。它们迫使您在编写代码之前思考每一种可能的条件和反应。通过避免常见陷阱并遵循最佳实践,您可以创建健壮且易于维护的模型。
从困惑到自信的过程需要实践。从简单的图表开始,根据需要逐步引入复杂性。请记住,目标不仅仅是绘制图形,而是有效地传达逻辑。通过结构良好的状态机,您可以确保系统即使在复杂场景下也能表现出可预测的行为。